كشفت دراسة صادرة عن شركة “تريليكس” المتخصصة في الأمن السيبراني عن تزايد ملحوظ في مسؤوليات إدارات الأمن السيبراني داخل المؤسسات السعودية، وذلك بالتزامن مع التوسع في استخدام أدوات الذكاء الاصطناعي والأنظمة المستقلة. وأكدت الدراسة حاجة متزايدة إلى تطوير آليات الحوكمة والرصد والاستجابة للحوادث الأمنية الداخلية.
رؤساء أمن المعلومات يؤكدون ارتفاع المسؤوليات
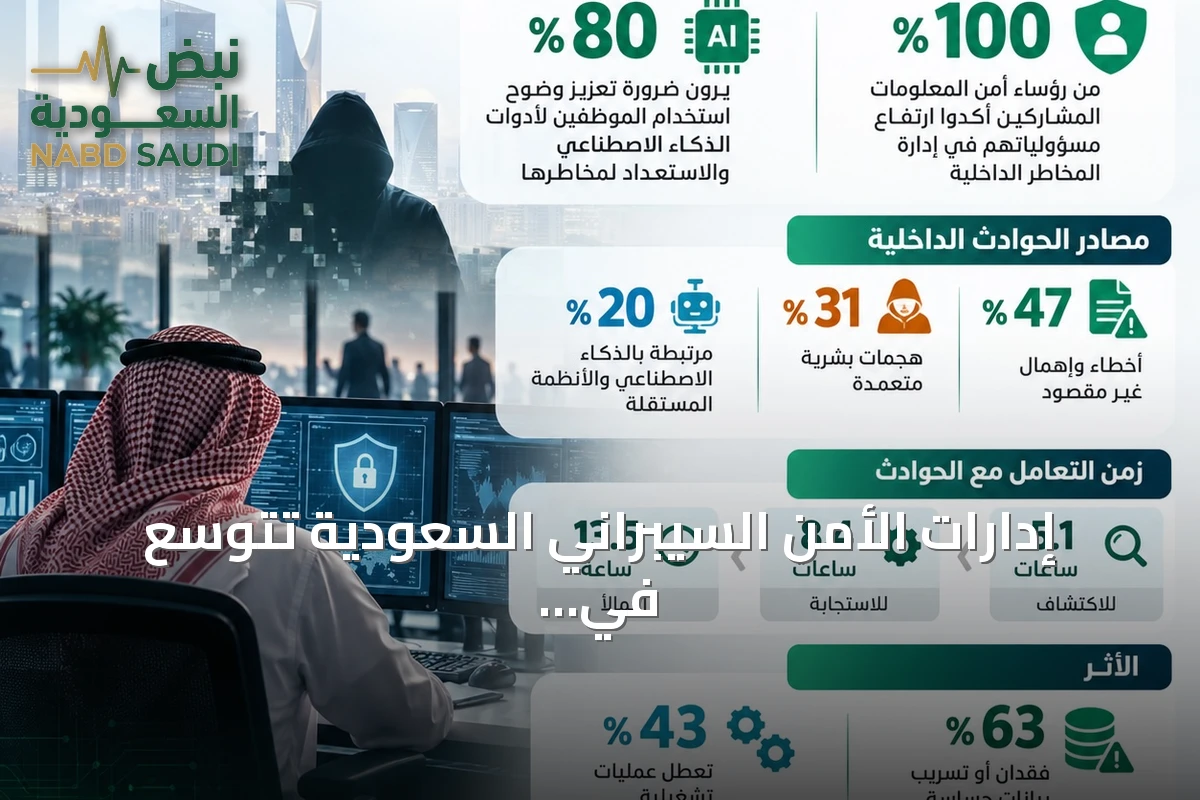
وأظهرت الدراسة أن جميع رؤساء أمن المعلومات المشاركين في المملكة أكدوا أن مسؤولياتهم في إدارة المخاطر الداخلية شهدت ارتفاعاً خلال العام الماضي. وأشارت النتائج إلى أن 80% من مسؤولي الأمن السيبراني يرون أهمية تعزيز وضوح آليات استخدام الموظفين لأدوات الذكاء الاصطناعي، في حين أظهرت النسبة نفسها حاجة المؤسسات إلى مزيد من الاستعداد لإدارة المخاطر المرتبطة بهذه الأدوات والأنظمة المستقلة.
الأخطاء البشرية والإهمال السبب الأكبر للحوادث الداخلية
وبحسب الدراسة، شكلت الأخطاء غير المقصودة أو الإهمال من جانب الموظفين والمستخدمين الموثوقين 47% من الحوادث الداخلية، مقابل 31% للهجمات المتعمدة من العنصر البشري، و20% للحوادث المرتبطة بأنظمة الذكاء الاصطناعي والأنظمة المستقلة. كما بينت الدراسة أن متوسط الوقت اللازم لاكتشاف الحادث الداخلي في المؤسسات السعودية يبلغ 5.1 ساعات، فيما يستغرق التعامل معه والاستجابة له 8.4 ساعات إضافية، بما يعادل 13.5 ساعة في المتوسط.
تسريب البيانات وتعطل العمليات التشغيلية
وأظهرت النتائج أن 63% من المؤسسات التي تعرضت لحوادث داخلية سجلت حالات فقدان أو تسريب بيانات حساسة، فيما شهدت 43% منها تعطل بعض العمليات التشغيلية. وأشارت الدراسة إلى أن تطوير الرؤية الشاملة للأنشطة الرقمية، وتعزيز حوكمة صلاحيات الوصول، ورفع سرعة اكتشاف الحوادث والاستجابة لها، تمثل عوامل رئيسة في دعم قدرة المؤسسات على إدارة المخاطر السيبرانية مع التوسع في استخدام تقنيات الذكاء الاصطناعي.